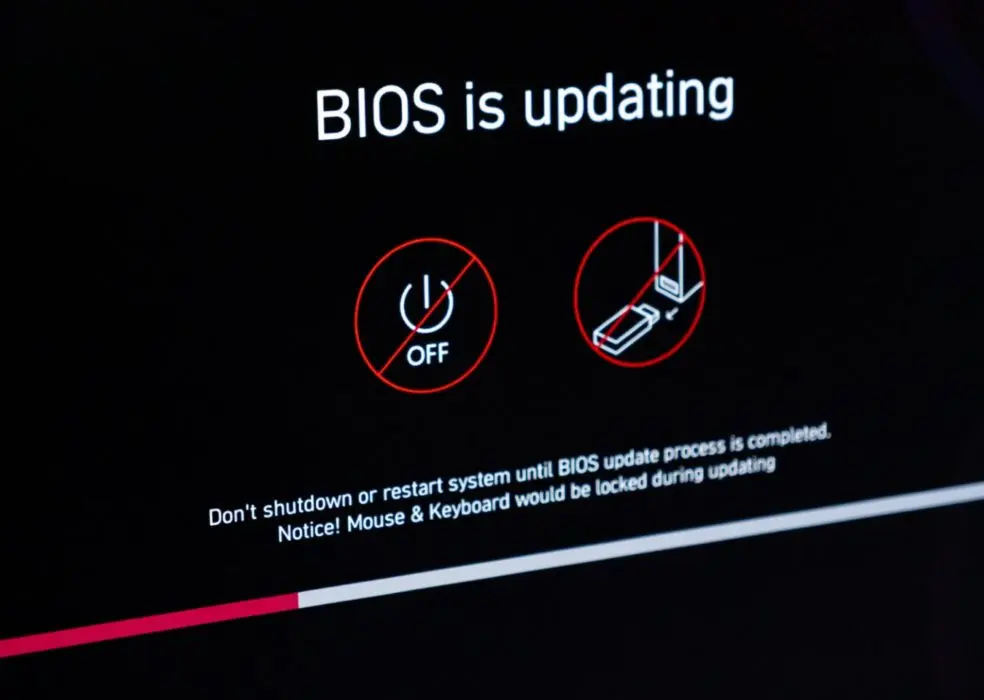
Plus de six responsables informatiques sur dix n’effectuent pas les mises à jour du micrologiciel dès qu’elles sont disponibles, selon une étude de HP Wolf Security. Pourtant, une mise à jour du BIOS comble les failles du logiciel qui démarre votre ordinateur avant même le chargement de Windows, une couche où l’antivirus ne voit rien.
HP Wolf Security a interrogé plus de 800 responsables informatiques dans six pays en décembre 2024. Plus de 60 % d’entre eux n’effectuent pas immédiatement les mises à jour du micrologiciel pour les ordinateurs portables ou les imprimantes, et 57 % admettent craindre qu’une mise à jour ne casse quelque chose. HP Wolf Security a déjà étudié précédemment les points faibles que cela engendre pour la sécurité des plateformes.
Windows Update s’exécute automatiquement sur la plupart des ordinateurs portables d’entreprise. Le micrologiciel sous-jacent, le BIOS UEFI qui initialise le matériel et lance le système d’exploitation, reçoit beaucoup moins d’attention. Un attaquant qui maîtrise le micrologiciel survit à une réinstallation de Windows et reste invisible pour la plupart des logiciels de sécurité. C’est l’une des raisons pour lesquelles HP et Microsoft considèrent l’endpoint comme la nouvelle ligne de front.
Failles et certificats expirés
En décembre 2023, la société de sécurité Binarly a décrit LogoFAIL : des erreurs dans le code avec lequel le micrologiciel affiche le logo du fabricant au démarrage, présentes chez les trois grands fournisseurs de micrologiciels. En juillet 2024 a suivi PKfail, où des centaines de modèles d’ordinateurs portables se sont avérés fonctionner avec une clé de test littéralement nommée « DO NOT TRUST », permettant de contourner le Secure Boot. En juin 2025, la même entreprise a signalé une faille permettant d’exécuter du code non signé sur la plupart des appareils UEFI avant le système d’exploitation.
La société de sécurité ESET a découvert en septembre 2025 HybridPetya, un ransomware qui contourne le Secure Boot via une faille que Microsoft avait déjà corrigée en janvier 2025 ; l’entreprise n’a pas encore observé le malware dans la nature. En juillet 2026, ESET a découvert onze anciens programmes UEFI signés par Microsoft qui contournaient le Secure Boot sur la plupart des systèmes. Microsoft les a révoqués. Ces failles sont comblées par une mise à jour du micrologiciel ou par une mise à jour de la liste des signatures révoquées.
Les certificats avec lesquels Microsoft signe la chaîne de démarrage depuis 2011 expirent cette année : la clé pour le micrologiciel le 24 juin 2026, le certificat pour les logiciels de démarrage tiers le 27 juin 2026 et celui pour le chargeur de démarrage Windows le 19 octobre 2026. Microsoft indique que les appareils ne disposant pas des nouveaux certificats de 2023 ne recevront plus de nouvelles protections pour le processus de démarrage, telles que les mises à jour du chargeur de démarrage et des listes de révocation.
Les nouveaux certificats arrivent via Windows Update, mais le micrologiciel doit les accepter, et pour cela, les fabricants fournissent une mise à jour du BIOS si nécessaire. Dans les journaux d’événements de Windows, l’événement 1808 indique une transition réussie et l’événement 1801 un échec.
Acheter un ordinateur portable professionnel
Un ordinateur portable n’est plus un simple outil standard depuis longtemps. À l’ère de l’IA, c’est un instrument stratégique qui combine sécurité, performance et…
Déployer une mise à jour du BIOS
Les fabricants publient les micrologiciels via Windows Update. Grâce à la politique de mise à jour des pilotes et des micrologiciels dans Intune, le service informatique les approuve automatiquement ou par anneau de diffusion ; Windows Autopatch ajoute un déploiement différé de zéro à trente jours. Pour les ordinateurs portables HP, il existe également la HP Client Management Script Library, avec laquelle une seule commande PowerShell récupère la bonne version du BIOS, suspend temporairement BitLocker et prépare la mise à jour.
Sans outil de gestion, une petite flotte peut s’appuyer sur le HP Support Assistant présent sur l’appareil lui-même, ou sur la mise à jour du BIOS proposée par Windows Update. Quelle que soit la méthode, il est préférable que l’appareil soit branché sur secteur, et BitLocker ne doit pas percevoir le nouveau micrologiciel comme une manipulation, sinon l’ordinateur portable demandera la clé de récupération après le redémarrage. Pour savoir comment les mises à jour de micrologiciels ont pu échouer par le passé avec les imprimantes, consultez notre article sur le micrologiciel des imprimantes.
Ce que fait le matériel lui-même
Les ordinateurs portables professionnels intègrent désormais une protection au cas où une mise à jour arriverait trop tard. HP Sure Start vérifie l’intégrité du micrologiciel à chaque démarrage ; si un seul bit diffère, une puce de sécurité distincte restaure sa propre copie du BIOS.
HP Sure Admin remplace le mot de passe du BIOS par des codes uniques issus d’une application, de sorte qu’un mot de passe partagé n’est plus nécessaire. Dans l’étude de HP Wolf Security de décembre 2024, 53 % des responsables informatiques ont admis que les mots de passe du BIOS sont partagés ou faibles.