Voleurs de crypto, codes QR malveillants et logiciels malveillants prêts à l’emploi : un nouveau rapport de HP révèle les risques les plus aigus pour les utilisateurs de PC.
Les cybercriminels tirent habilement parti de la popularité des agents d’IA. C’est ce qui ressort du dernier Threat Insights Report de HP Wolf Security, qui analyse les attaques du deuxième trimestre 2026. Le rapport est basé sur des tentatives d’attaque réelles bloquées par la suite de sécurité de HP. HP observe donc aux premières loges la manière dont les attaquants procèdent et continuent d’affiner leurs méthodes.
Faux agent crypto
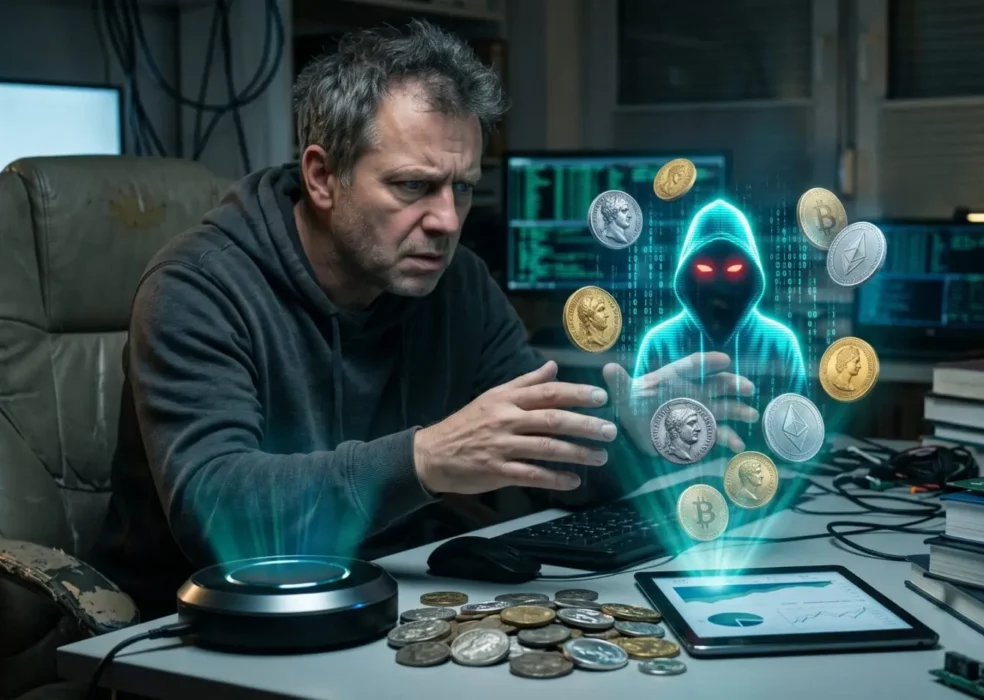
Une première campagne remarquée par HP cible les portefeuilles de cryptomonnaies (wallets). Les attaquants font la promotion d’un « bot de trading crypto » qui, selon une stratégie choisie, négocie en votre nom 24h/24 et 7j/7. Le nom du bot s’inspire délibérément de celui d’un assistant d’IA connu, non nommé, afin d’inspirer la confiance. Le trafic vers le site provient de l’empoisonnement des moteurs de recherche et de publicités payantes : quiconque cherche un agent d’IA pour son portefeuille tombe naturellement dessus.
Ce que vous téléchargez réellement est une archive ZIP contenant deux fichiers. Le fichier exécutable est un outil signé par Microsoft. C’est précisément pour cette raison qu’il passe le contrôle de réputation de SmartScreen sans avertissement. La charge utile réelle est un infostealer, qui est chargé en même temps lors du démarrage.
Ce logiciel malveillant fait quelque chose de plus spécifique que le voleur de mots de passe ordinaire. Il parcourt les extensions de navigateur installées et compare leur identifiant à une liste de sept portefeuilles de cryptomonnaies. En cas de correspondance, le malware ferme le navigateur, remplace l’extension par une version infectée et redémarre. Les écrans de connexion contrefaits sont soigneusement élaborés et presque impossibles à distinguer des vrais. Quiconque saisit son mot de passe l’envoie directement à l’attaquant, qui peut alors vider le portefeuille.
« Les attaquants profitent de la popularité croissante des outils d’IA agentique et utilisent de nouveaux moyens pour tromper les utilisateurs et leur faire télécharger des logiciels malveillants qui semblent dignes de confiance », déclare Patrick Schläpfer, Principal Threat Researcher au HP Security Lab. « De ce fait, la diffusion de logiciels malveillants devient de plus en plus sophistiquée et difficile à détecter. »
Le problème sous-jacent n’est pas technique mais humain : de nouveaux outils et agents d’IA apparaissent quotidiennement, ce qui rend la distinction entre les logiciels légitimes et les malwares sous une apparence convaincante de plus en plus difficile.
Les codes QR poussent la victime vers le smartphone
Une deuxième campagne mise sur un classique avec une variante astucieuse. Les victimes reçoivent une facture PDF dont le contenu est flouté, avec un message indiquant qu’elles doivent scanner le code QR avec leur téléphone pour consulter le document. Quiconque le fait passe par plusieurs redirections, notamment via une page se faisant passer pour un scanner de sécurité d’e-mails. Ce n’est qu’ensuite qu’apparaît une page de connexion Microsoft contrefaite qui transmet les données.
L’astuce des attaquants consiste à faire changer d’appareil à la victime. En envoyant la victime vers le smartphone, les attaquants contournent les couches de sécurité qui sont bien actives sur le PC de travail, comme HP Wolf Security. Une URL que le navigateur de l’entreprise bloque s’ouvre souvent sans problème sur un téléphone.
Le malware en kit
La troisième conclusion de HP concerne la professionnalisation des logiciels malveillants. Outre Phantom Stealer, un infostealer vendu ouvertement sur le clear web comme « outil de test d’intrusion » avec des benchmarks de performance et un support 24h/24 et 7j/7, les chercheurs ont découvert Phantom Gate. Ce chargeur (loader) extrait le malware d’une image apparemment anodine et l’injecte dans un processus Windows légitime. Le nom et la méthode de travail suggèrent que les deux proviennent du même créateur.
HP illustre ainsi une mutation plus large. Les attaquants composent des campagnes à partir de composants prêts à l’emploi qu’ils mélangent et assortissent, ce qui abaisse la barrière à l’entrée et augmente l’échelle des attaques.
Un seul clic erroné suffit
Les chiffres derrière le rapport soulignent que la détection seule ne suffit pas. Au moins dix pour cent des menaces par e-mail détectées par HP Sure Click ont passé un ou plusieurs scanners d’e-mails. Les fichiers exécutables sont restés le vecteur le plus populaire (40 %), suivis des fichiers d’archive (38 %) et des PDF (7,5 %).
« Les cybercriminels n’ont pas besoin de vaincre chaque couche de sécurité. Souvent, un seul clic ou téléchargement erroné suffit pour créer un premier point d’entrée », explique Pelle Aardewerk, Security Specialist chez HP. « Les organisations ne doivent donc pas partir du principe que chaque attaque peut être évitée. La question cruciale est de savoir ce qui se passe si quelqu’un fait tout de même le mauvais choix. »